Amazon Web Services ブログ
Category: Intermediate (200)
RDS for SQL Server インスタンスを License Included から Bring Your Own Media (BYOM) へ変換
本記事では、RDS for SQL Server インスタンスを License Included から Bring Your Own Media (BYOM) へ変換するためのインストールメディアの準備、BYOM エンジンバージョンの作成、インプレースでのライセンスモデル変更というエンドツーエンドの変換プロセスを説明します。
フルマネージドの Amazon RDS for SQL Server で Bring Your Own Media によるライセンスモビリティの実現
Amazon RDS for SQL Server の Bring Your Own Media (BYOM) は、既存の SQL Server インストールメディアと、すでに投資済みのライセンスを持ち込み、フルマネージドデータベースサービスである RDS for SQL Server 上で追加のライセンス費用なしに利用できます。本記事では、SQL Server のインストールメディアを Amazon Simple Storage Service (Amazon S3) にアップロードし、BYOM インスタンスを起動する方法を説明します。
Amazon MWAA Serverless で PythonOperator と BashOperator が利用可能に
Amazon MWAA Serverless で PythonOperator と BashOperator が使えるようになり、カスタムの Python 関数やシェルスクリプトをサーバーレスランタイム上で直接実行できます。AWS Lambda 関数や Amazon ECS タスクでコードをラップする必要はありません。本記事では、コードバンドルの仕組みと実行モデルを解説し、PythonOperator で CSV を JSON に変換し BashOperator で出力を検証するパイプラインを AWS CLI で構築します。
AWS AI セキュリティフレームワーク: レイヤーとフェーズに応じた適切なセキュリティコントロール
AWS AI Security Framework は、適切なコントロールを適切なユースケース・レイヤー・フェーズに対応づけ、AI をプロトタイプから本番、そしてスケールまで安全に進めるための体系的なモデルです。多層防御を「インフラストラクチャ」「アイデンティティとデータ」「AI アプリケーション」の 3 レイヤーに整理し、Foundational / Enhanced / Advanced の 3 フェーズで段階的にセキュリティを強化する方法を解説します。
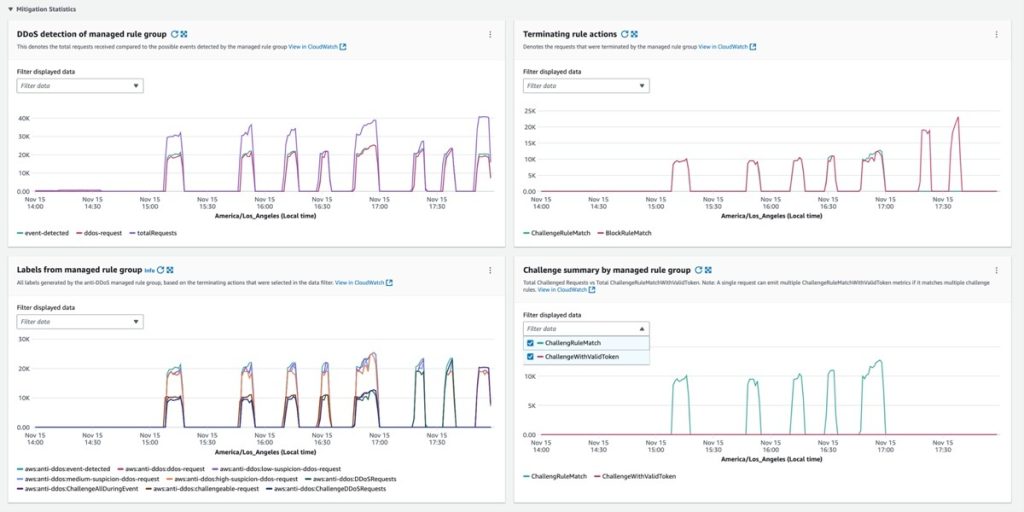
AWS Shield Advanced が AWS WAF Anti-DDoS マネージドルールグループを採用: 変更点と準備方法
AWS Shield Advanced は、アプリケーションレイヤー (L7) DDoS 保護のデフォルトとして AWS WAF Anti-DDoS マネージドルールグループを採用し、将来的には唯一の保護機能とします。2026 年 7 月 27 日から、対象のウェブ ACL で無料の Anti-DDoS メトリクスとラベルの提供が始まります。この段階ではルールグループはウェブ ACL に追加されず、既存の L7 自動緩和が保護を継続するため、トラフィックへの影響はありません。10 月 25 日からはルールグループへの自動アップグレードが始まります。この記事では、Anti-DDoS マネージドルールグループの機能、2027 年 1 月 29 日の Shield Advanced アプリケーションレイヤー自動緩和の終了までの 5 つのフェーズ、請求、モニタリングとメトリクスの変更点、IaC や AWS Firewall Manager ポリシーの更新など、移行に向けた準備方法を解説します。
Oracle Database@AWS を始める: オンボーディング完全ガイド
Oracle Database@AWS のオンボーディングを、サービスの選定と調達から OCI テナンシのリンク、AWS と OCI 両側の IAM 設定まで 5 つのステップで解説します。ADB-S と ExaDB-XS のパブリックオファー経路、ExaDB-D と ADB-D のプライベートオファー経路の両方を扱います。購入者アカウントの選び方、ネットワーク計画、SCP の注意点、ジョブの分離まで、プロビジョニング前に押さえておくべきポイントをまとめました。
Amazon EVS 上の VMware ワークロードの災害復旧
本ブログは Amazon EVS 上の VMware ワークロードを災害から保護し、迅速に復旧させるためのオプションや考慮事項について纏めています。自社のワークロードや復旧計画に応じて、最適な選択肢を検討するための入口としてご活用ください。
Amazon EVS と NSX Federation によるディザスタリカバリとマルチサイトネットワーク
Amazon Elastic VMware Service (Amazon EVS) が NSX Federation をサポートしました。これにより、AWS 上で VMware ワークロードを実行する際のエンタープライズ規模のネットワーク、ディザスタリカバリ (DR)、マルチサイトネットワークのための強力な新しいオプションが利用可能になります。
NSX Federation は、複数の NSX 環境を単一の Global Manager コントロールプレーンの下で接続する VMware のネットワーク機能です。オーバーレイネットワーク、セキュリティポリシー、ゲートウェイサービスを複数のロケーションに拡張し、各サイトを個別に設定するのではなく、複数サイトのネットワークを統一されたファブリックとして管理できます。
DuckDB で Amazon S3 Tables に格納された表形式データセットへのアクセスを効率化する
DuckDB は軽量なインメモリ SQL エンジンで、追加のサーバー運用なしに対話型のデータ分析を実現します。本記事では、Amazon SageMaker Lakehouse Iceberg REST エンドポイントと AWS Lake Formation のアクセス許可を利用して、AWS CloudShell 上の DuckDB から Amazon S3 Tables に格納された Iceberg テーブルにアクセスし、クエリを実行する手順を紹介します。
Amazon SageMaker Unified Studio のノートブックで、より速くインサイトに到達する
Amazon SageMaker Unified Studio のノートブックは、インフラ設定を簡素化し、インサイト獲得までの時間を短縮します。本記事では、Python と SQL のポリグロットプログラミング、複数エンジンでのデータアクセス、Athena Spark による分散プロファイリング、SageMaker Data Agent の AI 支援を活用し、単一のノートブック環境で住宅価格予測モデルを構築する流れを解説します。