亚马逊AWS官方博客
使用 Amazon VPC IP 地址管理器进行大规模网络地址管理和审计
随着云工作负载和互联设备的快速增长,管理、监控和审计大规模网络的 IP 地址分配已成为一项复杂、耗时且可能容易出错的任务。传统上,网络管理员会采用电子表格、自制工具和脚本的组合来跟踪跨多个账户、Virtual Private Cloud (VPC) 和区域的地址分配。应用程序开发团队请求分配 IP 地址时,手动更新电子表格需要耗费大量时间和精力,还要避免出错。错误如果未被注意到,可能会导致地址冲突以及随之而来的停机,导致严重的运营和业务问题。反过来,为了进行这些更新而耗费的时间(有时甚至需要几天)会导致引导新应用程序或扩展现有应用程序的延迟,从而影响开发团队的速度。保持这些自制工具和脚本更新且无错误的需要,也会导致占用员工从事更具战略性和业务影响力项目的时间。
我很高兴地发布 Amazon VPC IP 地址管理器,这项新功能可以为网络管理员提供自动化的 IP 管理工作流。IPAM 使网络管理员可以更轻松地在大规模网络中组织、分配、监控和审计 IP 地址,降低了管理和监控负担,消除了可能导致延迟和意外错误的手动过程。
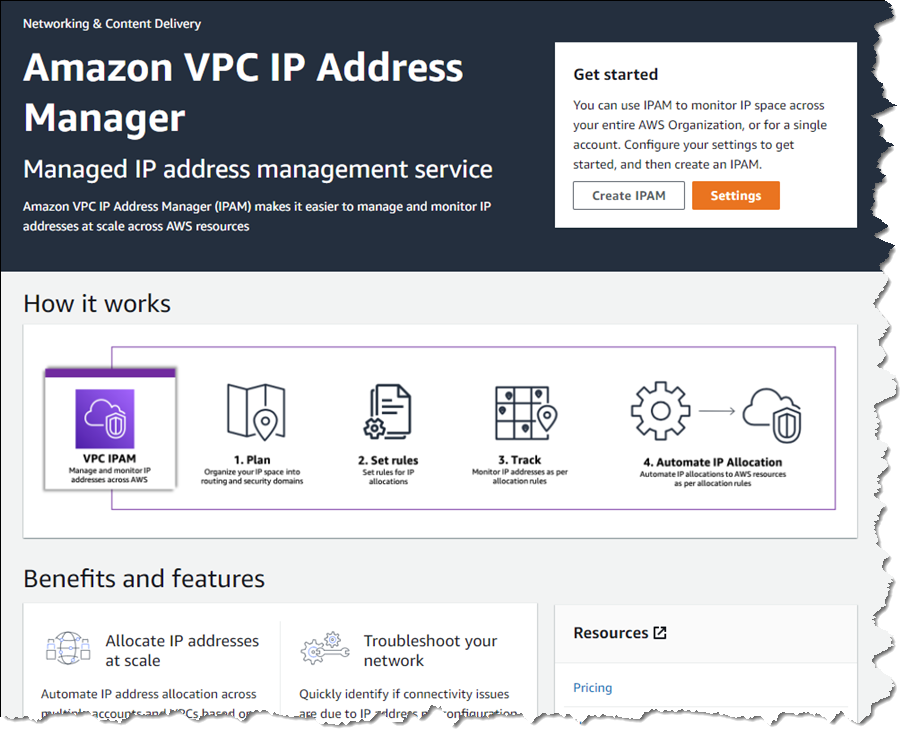
Amazon VPC IP 地址管理器简介
IPAM 支持使用单个运营控制面板跨企业账户、Amazon Virtual Private Cloud (VPC) 和 AWS 区域管理和审计 IP 地址分配。在这个集中式视图中,您可以跨 AWS 管理 IP 地址。
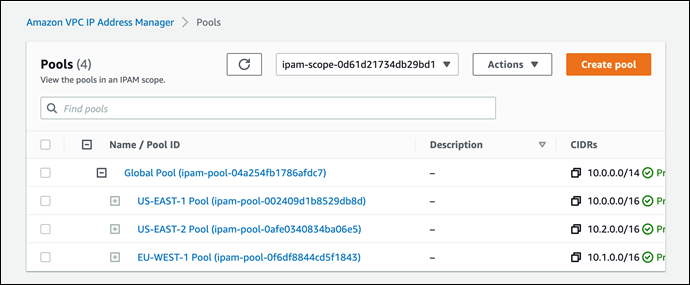
在其中的资源需要 IP 地址的每个区域中,都可以创建一个区域池。池是 CIDR 的集合,可帮助您组织 IP 空间。顶层池中未使用的地址空间可用于填充区域池。此外,如果您的应用程序或环境具有不同的安全需求,还可以创建额外的池。例如,如果“dev”和“prod”环境具有不同的连接要求,则可以为其创建不同的池。下面的屏幕截图说明了创建一个全球池和其中三个区域池的过程。尽管示例到了配置区域池的步骤后就结束了,但在生产环境中,您可以根据需要继续进一步细分区域池。

接下来,配置一组区域池。下面,我将为我的美国东部(弗吉尼亚北部)区域资源创建一个区域池,范围限定在我的全球池中。

作为配置区域池的一部分,必须指定要从全球池中预置的 CIDR,并且可以选择启用自动发现资源和分配规则。

重复上述过程为剩下的两个区域(本例中为美国东部(俄亥俄)和欧洲(爱尔兰))创建和配置区域池后,这就是最终的池层次结构。正如我上面提到的,这个层次结构到了一组区域池后就结束了,但实际上还可以进一步细分。
IPAM 池配置完毕后,需要分配新 IP 地址的开发团队和资源就能够利用自动化的自助流程,解除开发人员的困境,并消除因使用手动流程可能导致连接问题的错误。要管理 IP 地址分配,您可以使用自动化且简单的业务规则。借助 IPAM 的自助服务模型,开发人员现在可以在几秒钟内直接创建资源并根据业务规则接收 IP 地址,消除了引导应用程序中的延迟,提高了开发团队的速度。在下面的屏幕截图中,我引用了我的池来设置创建新 VPC 时要使用的地址范围。

您还可以与使用 AWS Organizations 和 AWS Resource Access Manager (RAM) 创建的企业共享 IPAM。当您共享 IPAM 时,您可以在企业和区域内的成员账户之间向 Amazon VPC 完全自动分配 CIDR。
对于网络管理员,IPAM 提供了可观察性和审计功能,有助于加快故障排除,并使用单个控制面板监督和监控企业全球网络地址池中已使用和未使用的地址。对于每个已分配的地址,IPAM 都会跟踪其关键信息,例如 AWS 账户、VPC、路由和安全域,从而消除管理员负担的簿记工作。使用 IPAM 消除 IP 分配错误后,客户还可以使用 IPAM 监控已分配的地址,并在检测到潜在问题时接收提示,例如,可能阻碍网络增长的 IP 地址耗尽问题,或者可能导致错误路由的 IP 地址重叠问题。您可以主动对这些提示采取措施,并在问题演变为重大停机之前进行修复。
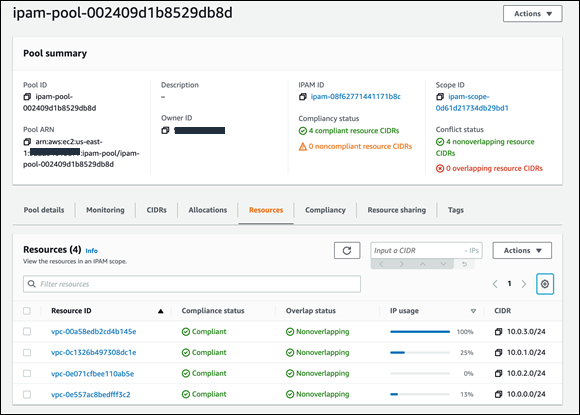
下面的屏幕截图显示了监控一组 VPC 中池的利用率。
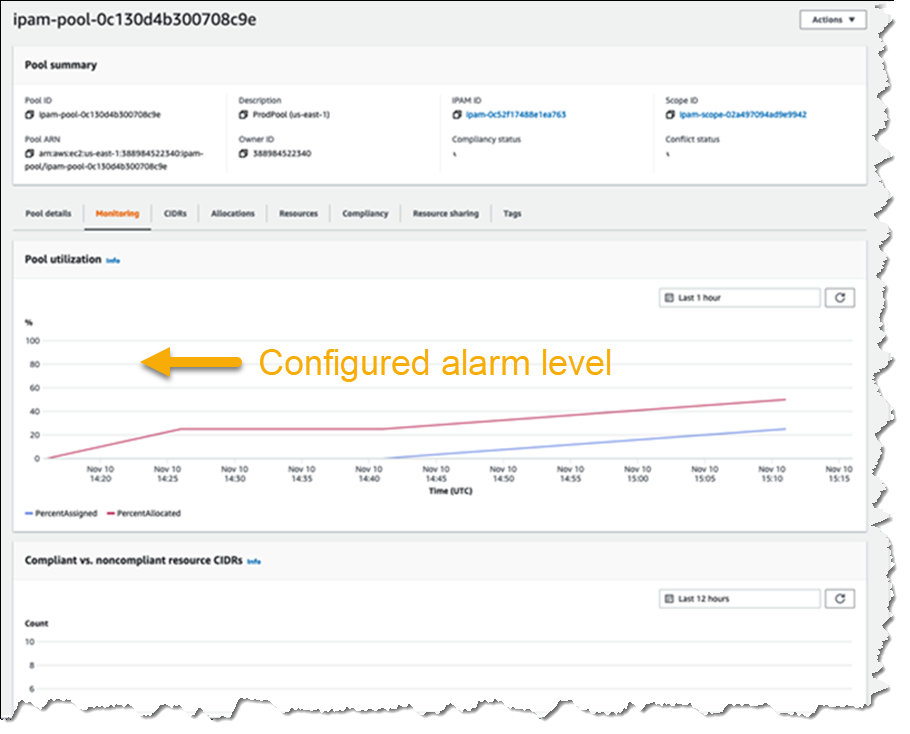
还可以监控池中地址空间的利用率。您可以添加 Amazon CloudWatch 告警,可以将其配置为在选定的利用率百分比值下触发,以便在地址空间耗尽之前主动采取措施。
地址空间重叠是网络管理员需要管理的另一个麻烦问题,通常在停机断期间发现。IPAM 提供的资源视图可以警告地址范围重叠问题,也有助于这方面的减轻负担。
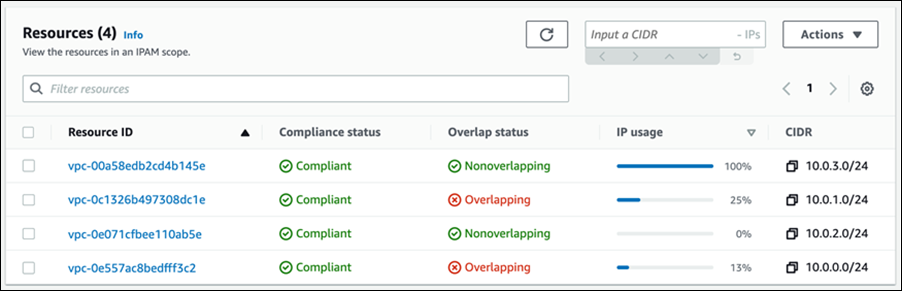
为了进一步帮助解决网络问题并审计网络安全和路由策略,网络管理员还可以利用 IPAM 提供的当前和历史数据来获取使用情况洞察。

IPAM 可与需要分配 IP 地址的任何 VPC 资源协同工作,包括公有和私有地址以及弹性 IP 地址 (EIP),并且还支持 IPv4 和 IPv6 地址的自带 IP (BYOIP)。
立即开启大规模管理和审计 IP 地址
Amazon VPC IP 地址管理器现已在所有商业 AWS 区域推出。从今天开始,就可以首先为所有区域和账户创建 IPAM,然后创建池,最后设置应用程序策略。然后,您可以利用 IPAM 自动实现 IP 地址分配、监控、故障排除和审计网络地址分配。
对于现有 VPC 的用户,创建 IPAM 后,将自动开启监控,无需您采取任何操作,即可创建所有 VPC 和 EIP 的清单。创建池后,IPAM 会将 VPC 回填到池中。这意味着您可以立即使用现有的工作流创建 VPC,并仅将 IPAM 用于监控和审计。稍后,您可以将工作流切换到基于 IPAM 的自动 VPC 分配。