Amazon Web Services ブログ

Author: 中島 章博
Security Solutions Architect
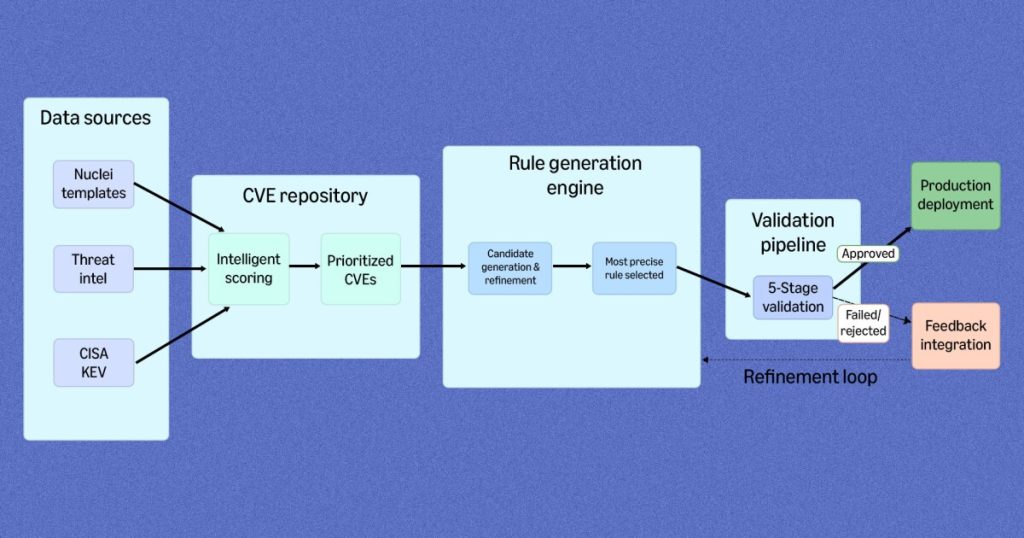
エージェンティック AI でグローバル規模の脆弱性検出を加速
Amazon が開発した RuleForge は、エージェンティック AI を活用して脆弱性検出ルールを自動生成するシステムです。ルール生成エージェントとジャッジモデルを分離するアーキテクチャにより、誤検知を 67% 削減しつつ、従来の手動プロセスと比較して 336% 速くルールを生成・検証できるようになりました。CVE 開示から防御までのギャップを埋め、AWS のお客様のワークロード保護を強化する仕組みを解説します。
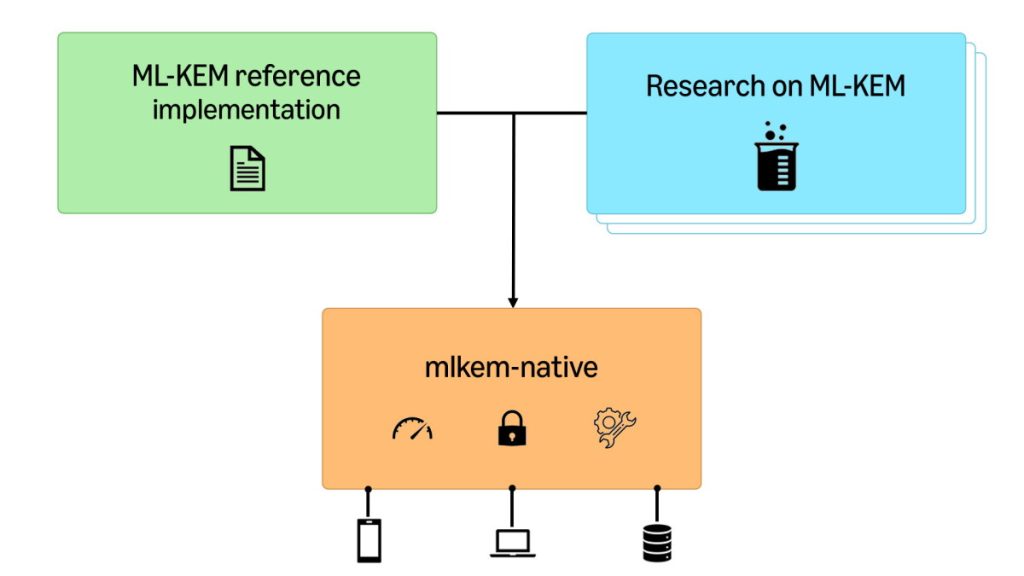
自動推論で実現する Amazon のポスト量子暗号の検証と最適化
AWS は、Amazon Automated Reasoning Group、AWS Cryptography、オープンソースコミュニティと協力し、ポスト量子暗号 (PQC) ML-KEM の形式的に検証された最適化実装 mlkem-native を開発しました。本記事では、CBMC によるメモリ安全性・型安全性の検証、HOL Light と s2n-bignum によるアセンブリ実装の正当性証明、SLOTHY によるマイクロアーキテクチャ最適化を組み合わせ、セキュリティ・性能・保守性を同時に実現した取り組みをご紹介します。AWS-LC への統合により、c7i や c7g で約 2 倍の性能向上を達成しました。
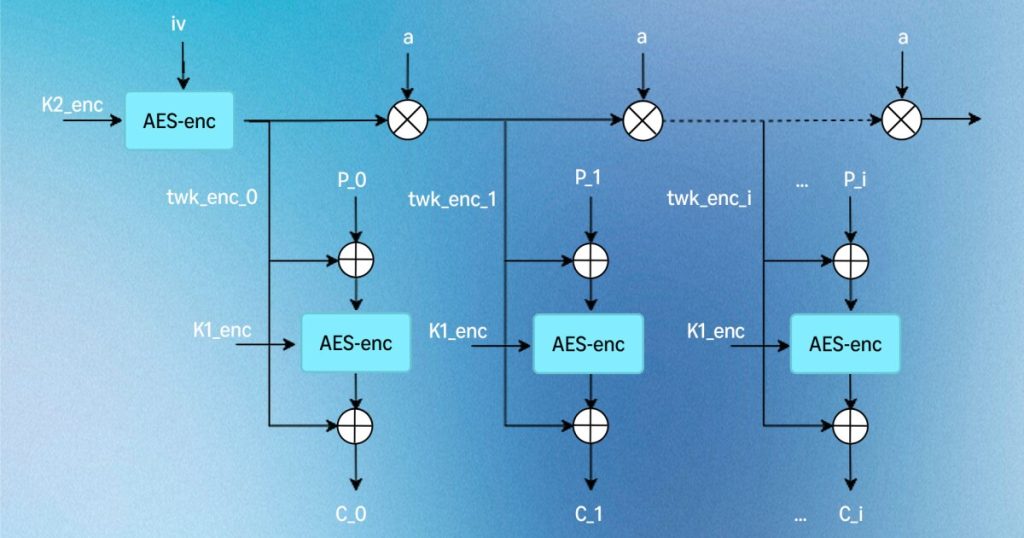
形式的検証済み AES-XTS: s2n-bignum に加わった初の AES アルゴリズム
AWS は AES-XTS 復号の最適化された Arm64 アセンブリ実装の形式的検証に成功し、s2n-bignum ライブラリに初の AES アルゴリズムとして追加しました。本記事では、コア演算のアセンブリコードを単純化することで SLOTHY による自動最適化を可能にし、HOL Light 対話型定理証明器を用いて IEEE 1619 仕様への適合を数学的に証明したプロセスを紹介します。暗号文スティーリングや定数時間設計、メモリ安全性の検証についても解説します。
AWS Security Agent のフルリポジトリコードスキャン機能のプレビュー提供開始
AWS Security Agent の新機能であるフルリポジトリコードレビューのプレビューリリースを発表。コードベース全体に対してコンテキスト認識型のセキュリティ分析を実行し、人間のセキュリティ研究者のように信頼境界やデータフローを推論します。従来の SAST が見逃す不整合や設計レベルの脆弱性を、透明性のある証拠と具体的な修復方法とともに検出します。本記事では仕組みと開発ワークフローへの組み込み方を紹介します。
AI を活用した大規模なセキュリティ防御の構築 — 脅威が出現する前に
AWS が Anthropic と共同で取り組む Project Glasswing と Claude Mythos Preview の発表、自律型ペネトレーションテストを実現する AWS Security Agent の一般提供開始、Amazon Bedrock の自動推論によるハルシネーション防止など、AI を活用した大規模セキュリティ防御の最新の取り組みと、脅威が現実化する前に先手を打つ AWS のセキュリティ哲学を紹介します。
AWS Security Agent のオンデマンドペネトレーションテストの一般提供を開始
AWS Security Agent のオンデマンドペネトレーションテストの一般提供を開始しました。エージェンティック AI を活用した自律型ペネトレーションテストにより、すべてのアプリケーションを対象に、手動テストの数分の一のコストで脆弱性の検出・検証・修復までを実現します。コンテキスト認識型のアプローチにより、単独では見過ごされる脆弱性も検出し、それらの連鎖がもたらす重大なリスクを特定します。本記事では、仕組み、セットアップ手順、料金体系を詳しく解説します。
AWS Security Agent 徹底解説: 自動ペネトレーションテストのためのマルチエージェントアーキテクチャ
AWS Security Agent に組み込まれた自動ペネトレーションテストのマルチエージェントアーキテクチャについて解説します。従来は数週間を要していたペネトレーションテストを、専門化された AI エージェント群の連携により自動化し、認証処理、ベースラインスキャン、多段階探索、アサーションベースの検証までを一貫して実行します。単一の脆弱性検出にとどまらず、複数の脆弱性を組み合わせた複雑な連鎖攻撃の検出・検証まで実現する仕組みを紹介します。
企業向けファイアウォールを標的とする Interlock ランサムウェアキャンペーンを Amazon Threat Intelligence チームが特定
Amazon Threat Intelligence が、Cisco Secure Firewall Management Center の重大な脆弱性 CVE-2026-20131 を悪用する Interlock ランサムウェアのキャンペーンを特定しました。調査の結果、この脆弱性は公開の 36 日前からゼロデイとして悪用されていたことが判明しました。攻撃者の設定ミスにより外部に露出していたインフラストラクチャから攻撃ツールキットの全容が明らかになり、本記事ではその技術分析、侵害インジケータ (IoC)、および多層防御の重要性を含む防御の推奨事項を共有します。
意外な発見: 自動推論がもたらすシステムの効率化と保守性向上
AWS では過去 10 年にわたり自動推論を適用する中で、形式的検証されたコードが未検証のコードよりもパフォーマンスに優れることが多いことを確認しています。S3 インデックスサブシステムの開発高速化、IAM 認可エンジンの 50% のパフォーマンス向上、暗号ライブラリのデプロイとコードの高速化という 3 つの事例を通じて、自動推論がシステムの正しさの保証にとどまらず、効率化と保守性の向上にもつながる好循環を紹介します。
自動推論で「25519」楕円曲線暗号の高速化と正当性保証を実現
自動推論と CPU マイクロアーキテクチャ固有の最適化を組み合わせ、AWS-LC における x25519/Ed25519 楕円曲線暗号の高速化と正当性保証を実現しました。HOL Light 定理証明器による形式的証明で実装の正しさを検証し、AWS Graviton 2、AWS Graviton 3、Intel Ice Lake の 3 つのマイクロアーキテクチャ全体で平均 86% のパフォーマンス向上を達成しています。定数時間実装によるサイドチャネル攻撃対策や、アプリケーションでの活用方法についても紹介します。